Actualidad

Ciberseguridad: el ata

Ciberseguridad: el ata 620 506 admin

El ataque MITM (Man in the middle), del inglés “Hombre en el medio”, es muy popular entre los ciberdelincuentes por la cantidad de información a la que pueden llegar a acceder en caso de que tengan éxito. Es un tipo de ataque basado en interceptar la comunicación entre 2 o más interlocutores, pudiendo suplantar la identidad de uno u otro según lo requiera para ver la información y modificarla a su antojo, de tal forma que las respuestas recibidas en los extremos pueden estar dadas por el atacante y no por el interlocutor legítimo. Pero veamos exactamente en qué consiste para entenderlo mejor.

Los ataques MITM tienen diferentes modalidades que dependen de la técnica empleada, por lo tanto, más que hablar de los tipos de ataques vamos a hablar de los escenarios de ataque.

  • puntos de acceso wifi abiertos o con baja seguridad,
  • redes locales (LAN),
  • software de navegación anticuado.

Los puntos de acceso wifi públicos o con bajo nivel de seguridad pueden suponer un riesgo en el que un atacante de forma deliberada permite la conexión para poder efectuar un ataque de “Man in the middle”. Otra modalidad consiste en imitar el nombre de una red cercana (SSID) para crear confusión y que algunas personas conecten por error a ella, además muchos dispositivos están configurados por defecto para conectar sin preguntar, conectándose automáticamente a las redes abiertas más cercanas o cuyo nombre SSID es igual.

Las redes locales (Local Area Network LAN) de las empresas también son vulnerables a este tipo de ataques. El atacante deberá tener acceso a la red local corporativa, donde podrá lanzar un ataque que consistirá en engañar a los equipos de la red local haciéndoles creer que es un dispositivo legítimo de la misma y forzando a que todo el tráfico generado pase a través del dispositivo controlado por el ciberdelincuente. El acceso a las redes locales puede ser llevado a cabo de forma física, por ejemplo con un ordenador o mediante malware, infectando por ejemplo determinados servidores y pudiendo manipular sus respuestas.

Por otro lado, los atacantes también aprovechan las vulnerabilidades de los navegadores obsoletos o no actualizados, por lo que debemos prestar especial atención.

Prevención

Generalmente, es muy difícil detectar cuándo se está sufriendo un ataque de intermediario (Man In The Middle), por tanto, la prevención es la primera medida de protección. Para poder minimizar el riesgo de convertirse en blanco de un ataque de este tipo, podemos llevar a cabo algunas acciones específicas:

  • Acceso a sitios web seguros con certificado. (Aquellos que empiezan por HTTPS, comprobando que el certificado pertenece a la compañía o entidad que corresponde).
  • Proteger la red wifi de la empresa. Asegurando como mínimo la red en modo WPA2-AES con contraseñas robustas y no adivinables, así evitaremos que los atacantes puedan colarse en la red local. Si es necesario que los clientes se conecten a una red en nuestra empresa, habilitar una red de invitados con acceso restringido a la red corporativa y servicios de la empresa.
  • Tener actualizado el software de nuestros equipos, especialmente el sistema operativo y el navegador.
  • Utilizar contraseñas robustas y siempre que sea posible habilitar la autenticación en dos pasos.
  • Evitar conectar a redes wifi abiertas (las que podemos encontrar en cafeterías, hoteles, aeropuertos, centros comerciales, vecindarios, etc.), en caso de conexión utilizar una red privada virtual o VPN.
  • En caso de conexión a través de redes públicas sin utilizar una VPN (centros comerciales, aeropuertos, etc.), evitar difundir información personal conectándose a redes sociales o banca online, entre otros ejemplos.
  • Evita usar redes VPN gratuitas, ya que se desconoce quién está detrás de ellas y el uso que puedan darle a la información.
  • Evitar abrir enlaces de correo procedentes de fuentes desconocidas.
  • Emplear software de seguridad como antivirus y antimalware en los equipos corporativos y mantenerlo actualizado, realizando escaneos frecuentemente. Además, también es aconsejable proteger la red LAN mediante el uso de hardware especifico de seguridad como Firewalls o mUTM’s con IPS/IDS (prevención y detección de intrusiones), mejorando así tanto la seguridad pasiva como la activa de la red corporativa.
  • Mantener el firewall por software activado en aquellos sistemas que lo permitan.
  • Proteger la página web corporativa mediante un certificado SSL.


Día de las microempresas y las Pymes

Día de las microempresas y las Pymes 620 505 admin

Las microempresas y las pequeñas y medianas empresas (MIPYME) representan el 90% de las empresas, entre el 60 y el 70% del empleo y el 50% del PIB mundial. Como columna vertebral de las sociedades de todo el mundo, contribuyen a las economías locales y nacionales y a mantener los medios de subsistencia, en particular entre los trabajadores más pobres, las mujeres, los jóvenes y otros grupos en situación de vulnerabilidad.

Las MIPYME tienen el potencial de transformar las economías, fomentar la creación de empleo y promover un crecimiento económico equitativo si reciben el apoyo necesario. El Día pone de relieve su papel fundamental y explora las oportunidades para su desarrollo.

La Asamblea General de las Naciones Unidas designó el 27 de junio «Día de las Microempresas y de las Pequeñas y Medianas Empresas» (A/RES/71/279) para concienciar sobre la enorme contribución de las MIPYME a la consecución de los Objetivos de Desarrollo Sostenible (ODS) de las Naciones Unidas.

La celebración de 2024 del Día sirve para entablar conversaciones e intercambiar ideas sobre cómo los agentes clave, entre otros, los responsables de políticas, las grandes empresas, las instituciones financieras y la comunidad internacional, pueden apoyar a las micro, pequeñas y medianas empresas para avanzar e la aplicación de la Agenda 2030 y contribuir al logro de los ODS, incluida la erradicación de la pobreza y el trabajo decente para todos.


Base de datos de ayudas y subvenciones

Base de datos de ayudas y subvenciones 620 506 admin

La Base de Datos de Ayudas e Incentivos para empresas es una iniciativa de la Dirección General de Industria y de la Pequeña y Mediana Empresa, que recoge el esfuerzo de las administraciones públicas y sus organismos para incentivar, mantener y desarrollar la actividad económica y el emprendimiento. Se alimenta de las convocatorias de los diarios oficiales: europeo, estatal, autonómicos, provinciales y locales; a los que se suma información de organismos oficiales que publicitan por otros medios.

Se recogen todas las medidas en forma de subvenciones, créditos, incentivos fiscales o avales, entre otros. La búsqueda ofrece esta información con tres niveles de detalle. En un primer nivel se obtiene una relación de ayudas o incentivos acordes a su búsqueda. Si lo desea y selecciona una ayuda en concreto, obtendrá una ficha con la información más relevante. Por último, podrá acceder al documento completo con información más detallada y el texto de la convocatoria.

Servicios

  • Buscador de ayudas.
  • Consultas prediseñadas.
  • Registro de consultas en su perfil.
  • Subscripción por correo electrónico de sus consultas.

Contenido: Ayudas e incentivos estructurados y catalogados por:

  • Referencia
  • Título de la ayuda
  • Organismo convocante
  • Sector y Subsector al que va dirigida
  • Administración
  • Tipo de ayuda y destinatarios
  • Vigencia y plazo de solicitud
  • Disposiciones legales reguladoras
  • Texto íntegro de la disposición

Acceso:

https://ipyme.org/es-es/AyudasIncentivos/Paginas/info-ayudas-incentivos.aspx


ISO 27001 sobre seguridad en la información

ISO 27001 sobre seguridad en la información 620 506 admin

La ISO 27001:2013 es la norma internacional que proporciona un marco de trabajo para los sistemas de gestión de seguridad de la información (SGSI) con el fin de proporcionar confidencialidad, integridad y disponibilidad continuada de la información, así como cumplimiento legal.

La certificación ISO 27001 es esencial para proteger los activos más importantes: la información de sus clientes y empleados, la imagen corporativa y otra información privada. La norma ISO incluye un enfoque basado en procesos para lanzar, implantar, operar y mantener un SGSI.

La norma ISO 27001 se estructura para ser compatible con otras normas de sistemas de gestión, como la ISO 9001 y es neutral respecto a tecnología y proveedores, lo que significa que es completamente independiente de la plataforma de IT. Por ello, todos los miembros de la organización deben ser educados sobre el significado de la norma y cómo se aplica en la organización.


Guía de control de uso de sistemas biométricos

Guía de control de uso de sistemas biométricos 620 506 admin

La Agencia Española de Protección de Datos (AEPD) ha publicado la Guía Tratamientos de control de presencia mediante sistemas biométricos, un documento que fija los criterios para la utilización de la biometría para el control de acceso, tanto con fines laborales como no laborales, estableciendo las medidas que tenerse en cuenta para que un tratamiento de datos personales que utilice esa tecnología cumpla con el Reglamento General de Protección de Datos (RGPD) entre otras normativas.

Los sistemas biométricos y el tratamiento de los datos que se pueden obtener a partir de ellos están evolucionando muy rápidamente. Los nuevos sistemas aumentan el detalle de la información recogida e incluso permiten la posibilidad de recoger información sin la cooperación de la persona, que en ocasiones ni siquiera es consciente de ello. A ello se suma el desarrollo de la inteligencia artificial, que puede utilizarse para inferir información adicional sobre las personas.

La Agencia considera el tratamiento de datos biométricos, tanto para identificación como para autenticación, como un tratamiento de alto riesgo que incluye categorías especiales de datos. Tal y como establece el RGPD, para poder tratar esas categorías es necesario que exista una circunstancia que levante la prohibición de su tratamiento y, además, una condición que lo legitime.

Accede a la guía


Ayudas a la contratación de jóvenes desempleados

Ayudas a la contratación de jóvenes desempleados 620 506 admin
El 24 de mayo de 2024, se ha publicado en el BOPA el Extracto de la Resolución de 15 de mayo de 2024, del Servicio Público de Empleo del Principado de Asturias, por la que se aprueba la convocatoria 2024 de subvenciones a empresas radicadas en el Principado de Asturias por la contratación de jóvenes desempleados inscritos en el Sistema Nacional de Garantía Juvenil en la modalidad de contrato formativo para la obtención de la práctica profesional adecuada al correspondiente nivel de estudios, que adjunto en formato pdf, por si fuera de su interés.
El plazo de presentación de solicitudes será:
  • Para los contratos formalizados hasta la fecha de la publicación del extracto de la presente convocatoria en el BOPA (24 de mayo de 2024): 1 mes.
  • Para los contratos suscritos desde su publicación en el BOPA y hasta el 30 de junio de 2024: 1 mes desde la fecha de inicio del contrato.
En la sede electrónica del Principado de Asturias (https://sede.asturias.es) está publicada la información más detallada y la posibilidad de iniciar electrónicamente la solicitud, que podrá localizar introduciendo en el buscador el código AYUD0471T01.


Ayudas para proyectos de inversión empresarial 2024

Ayudas para proyectos de inversión empresarial 2024 620 506 admin

La Consejería de Ciencia, Empresas, Formación y Empleo ha convocado ayudas para proyectos de inversión empresarial 2024.

El plazo para la presentación de solicitudes termina el 3 de julio de 2024.

Acciones subvencionables:

  • Activos fijos materiales
  • Activos fijos inmateriales
  • Nuevas instalaciones
  • Proyectos de inversión

Más información:

https://www.poligonosindustrialesasturias.com/ayudas-para-proyectos-de-inversion-empresarial-2024-3237.html


Día Europeo de las Pymes

Día Europeo de las Pymes 620 506 admin

El 12 de mayo se celebra el Día Europeo de las Pymes por lo que es importante el reconocimiento delas pequeñas y medianas empresas que contribuyen a crear el tejido necesario para el crecimiento y la generación de trabajo.

En España las Pymes representan más del 99% del total de las empresas, generan el 65% del empleo y aproximadamente el 70% del valor añadido.

El objetivo de la celebración es:

  • Reconocer el papel fundamental que desempeñan las Pymes.
  • Resaltar su contribución al crecimiento económico, la innovación y la cohesión social.
  • Promover el emprendimiento y la creación de empresas.
  • Sensibilizar sobre los retos y oportunidades de las Pymes.


Concurso REGIOSTARS

Concurso REGIOSTARS 620 506 admin

La DG REGIO convoca desde 2008 el concurso REGIOSTARS para dotar de un sello de excelencia a proyectos que hayan sido financiados por la UE y que contribuyen la desarrollo regional.

En 2024 son 5 las categorías del concurso:

  • 1) UNA EUROPA COMPETITIVA E INTELIGENTE: Promoción de la competitividad, la innovación y la resiliencia económica
  • 2) UNA EUROPA VERDE- La transición verde como facilitador del desarrollo regional.
  • 3) UNA EUROPA CONECTADA: mejorar la movilidad y la conectividad entre regiones
  • 4) UNA EUROPA SOCIAL E INCLUSIVA – Lograr una Europa más inclusiva aprovechando los talentos regionales
  • 5) UNA EUROPA MÁS CERCA DE LOS CIUDADANOS- Fomento del desarrollo sostenible de todo tipo de territorios.

Más información e inscripciones:  https://regiostarsawards.eu/


Convocatoria para mejora de los polígonos industriales asturianos

Convocatoria para mejora de los polígonos industriales asturianos 620 506 admin

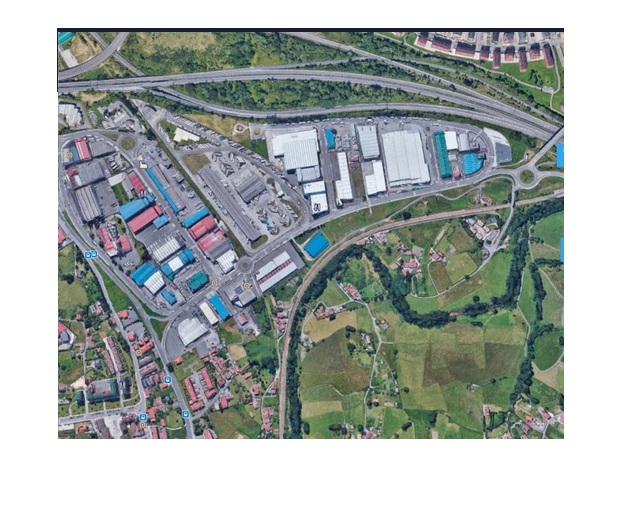
La Consejería de Transición Ecológica, Industria y Desarrollo Económico destinará, a través de la Agencia Sekuens,  ha aprobado la cuantía de 2,8 millones para los ejercicios 2024 y 2025 con destino al desarrollo o mejora de áreas industriales y la promoción de nuevos espacios para albergar proyectos empresariales de emprendedores y actividades tecnológicas.

Como en años anteriores los beneficiarios son los ayuntamientos, entidades sin ánimo de lucro vinculadas a la gestión de los polígonos asturianos, comunidades de propietarios de áreas industriales y corporaciones y sociedades de capital público.

El plazo para la presentación de proyectos termina el 17 de junio de 2024.

El objetivo de la convocatoria es adecuar los espacios industriales de la comunidad a la demanda empresarial, con el fin de contribuir al desarrollo económico del territorio y aumentar su competitividad, entendida como la capacidad tanto para atraer talento y negocio como para la retención de las empresas ya instaladas en Asturias.

Esta línea de subvenciones comprende tres programas:

  • El desarrollo de nuevas áreas industriales.
  • La mejora de los polígonos ya consolidados mediante la optimización de servicios, equipamientos y sistemas de gestión.
  • La promoción de nuevo techo industrial.