Actualidad

Gestión de residuos hacia el futuro

Gestión de residuos hacia el futuro 620 506 admin

Uno de los pilares de la Política Ambiental es la correcta gestión de los residuos si se quiere avanzar hacia un futuro sostenible.

Los principales retos:

  • Implementacion efectiva de la Ley de Residuos 7/2022
  • Infraestructuras adecuadas
  • Cambio de mentalidad y hábitos en toda la sociedad
  • Potenciación de la Economía Circular
  • Control y prevención del fraude

Llevar a efecto estos retos requiere el compromiso y la colaboración de toda la sociedad: ciudadanos, empresas, administraciones y agentes implicados en la gestión de residuos.
El Plan de Movilidad en la empresa

El Plan de Movilidad en la empresa 620 506 admin

El Plan Movilidad Vial dentro del marco del Plan de Prevención de Riesgos Laborales, se constituye con el objetivo de minimizar el riesgo de accidentes laborales “in misión” e “in itínere”.

A estos efectos, desarrolla las acciones y criterios de actuación para la mejora integral de la seguridad en todos los modos de transporte, aumentando la protección de las personas los bienes transportados y las instalaciones del transporte.

El plan de movilidad parte de una política preventiva a través de la cual se establece un compromiso de:

  • Introducir las medidas relacionadas con la Movilidad Vial dentro de las medidas de recursos humanos, logística, transporte, formación y comunicación de la empresa.
  • Incluir la Movilidad Vial dentro de la integración de la prevención en la organización de la empresa, desarrollándose de forma que cualquier trabajador que asuma o al que se le confíe la realización de una tarea con mando sobre otros, tiene la obligación de cumplir, hacer cumplir y exigir las normas de seguridad y salud establecidas por la empresa.
  • Minimizar el riesgo de accidente “in misión” e “in itínere” mediante la introducción de medidas técnicas u organizativas.
  • Actuar sobre la opción modal de los desplazamientos de empleados, adoptando medidas de incentivación de transporte colectivo y transporte público.

El Plan de Movilidad puede ser complementado con diferentes medidas dentro de las Políticas de Responsabilidad Social Corporativa, como son:

  • El compromiso de la empresa para reducir la siniestralidad laboral vial.
  • La organización de la gestión de la movilidad y la seguridad vial en la empresa.
  • El sistema de información sobre la movilidad y los accidentes viales en la empresa.
  • Una evaluación de los riesgos en la empresa.
  • Las medidas de prevención de riesgos.
  • Un sistema de evaluación y seguimiento


Recomendaciones de seguridad en el teletrabajo

Recomendaciones de seguridad en el teletrabajo 620 506 admin

El aumento considerable de personas realizando teletrabajo  hace que se extremen las precauciones ante posibles ciberataques.

Algunas de las recomendaciones que realizan los expertos son:

  • Usar preferentemente los equipos de la empresa, si es posible.
  • Tener un antivirus instalado en todos los equipos de trabajo.
  • Realizar copias de seguridad de forma periódica para asegurar que la información no se pierda en caso de incidente.
  • Tener contraseñas que protegen el acceso a las cuentas. Las contraseñas deben ser robustas, individuales y conocidas únicamente por el usuario.
  • Evitar el uso de redes Wi-Fi públicas o de terceros.
  • Extremar las precauciones contra al phishing. No acceder a enlaces ni interactuar con contenido multimedia recibido a través de correos sospechosos.
  • Acceder únicamente a sitios web que utilizan HTTPS. Esta ‘s’ al final significa que la conexión es segura.
  • Mantener todos los sistemas y aplicaciones actualizados.


Polígonos e inteligencia artificial

Polígonos e inteligencia artificial 620 506 admin

La Inteligencia Artificial  forma parte cotidiana del funcionamiento de nuestra sociedad. Por esta razón los polígonos industriales cada vez están más inmersos en la era de la IA ya que para su día día son posibles numerosas aplicaciones.

Algunas de ellas:

  • Mantenimiento, es posible mediante la construcción de sistemas comunes que permitan la toma de datos facilitando la gestión de las infraestructuras y equipamientos del área industrial: estado de conservación, incidencias, geolocalización, etc.
  • Suministro, la monitorización, análisis y planificación de las operaciones de los sistemas de suministro de agua, energía eléctrica, telecomunicaciones ,etc permiten optimizar los recursos de forma que se adapten a las necesidades reales y aporten sostenibilidad.
  • Movilidad, la posibilidad de ofrecer a los usuarios información, coordinación e infraestructura para el desplazamiento desde y hacia el centro de trabajo así como información de accesibilidad, posibles incidencias o saturaciones de tráfico son otra de las aplicaciones útiles de la IA.
  • Residuos,  la promoción sistemas que atenúen la generación de residuos e incluso el intercambio entre empresas mediante la gestión de los datos pueden contribuir notablemente a reducir el problema de creación, transporte, tratamiento o almacenamiento de residuos industriales.
  • Seguridad física, incorporando  herramientas para la gestión de emergencias, sistemas de alarma y aviso, equipos de videovigilancia, actuadores y localizadores remotos, sistemas de análisis predictivo de riesgos de seguridad, etc.


Precauciones de seguridad en periodo vacacional

Precauciones de seguridad en periodo vacacional 620 506 admin

Los periodos vacacionales aumentan la inseguridad en polígonos industriales debido, fundamentalmente, a la modificación de horarios, cierre temporal o reducción de las plantillas en activo.

Se acercan las fechas en que las empresas organizan los tiempos de descanso del personal quedando más desprotegidas, por tanto, es importante extremar las precauciones en estos días teniendo en cuenta:

  • No hablar ante desconocidos sobre la existencia de dinero en efectivo y objetos de valor en las instalaciones de la empresa.
  • No hacer referencia ante desconocidos de la inexistencia de medidas de seguridad en la nave o, en el caso de tenerlas, cómo funcionan y dónde se encuentran.
  • Poner barreras físicas como barrotes en ventanas a baja altura, puertas blindadas, candados y cierres de seguridad, etc.….
  • Instalar dispositivos de seguridad como alarmas y cámaras de videovigilancia. Dejarlas conectadas.
  • Realizar periódicamente el mantenimiento adecuado de los dispositivos de seguridad.
  • Comprobar diariamente que puertas y ventanas están cerradas al terminar la jornada de trabajo. Procurar no dejar luces encendidas en zonas en que pueda verse el interior.
  • Comprobar que los vehículos y camiones que quedan estacionados estén cerrados y sin las llaves puestas.
  • Dar instrucciones precisas al personal respecto a las precauciones a adoptar por la empresa en función de sus características concretas.

En todo caso, la colaboración ciudadana con las Fuerzas y Cuerpos de Seguridad o la vigilancia privada del polígono, si existe, es elemento clave para evitar situaciones indeseadas, denunciarlas si se producen o recibir recomendaciones de los expertos en la materia.


Instalaciones para recarga de vehículos eléctricos

Instalaciones para recarga de vehículos eléctricos 620 506 admin

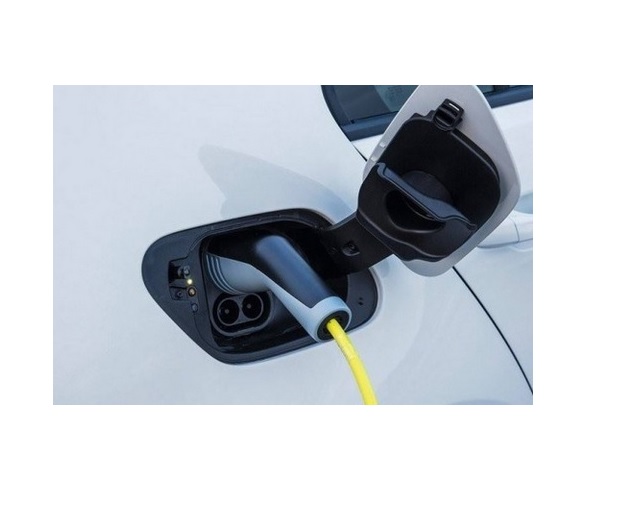
A finales de 2014 se publicó el Real Decreto 1053/2014 en el que, se aprobaba la Instrucción Técnica Complementaria ITC-BT-52: “Instalaciones con fines especiales. Infraestructura para recarga de vehículos eléctricos”.

Las principales características de esta ITC-BT-52 son:

  • Establece unas dotaciones mínimas de estructuras en edificios, establecimientos de nueva construcción y en vías públicas
  • El plazo de adecuación de las instalaciones en fase de ejecución antes de la fecha de entrada en vigor del real decreto
  • La modificación de otras instrucciones complementarias que son afectadas por la incorporación de esta nueva ITC al Reglamento Electrotécnico de Baja Tensión (REBT): ITC-BT-02 / ITC-BT-04 / ITC-BT-05 / ITC-BT-10 / ITC-BT-16 / ITC-BT-25.
  • Requerimientos específicos de protección eléctrica para vehículos eléctricos y de la propia instalación.
  • Se define el “Sistema de protección de la línea general de alimentación” (SPL). Sistema destinado a la protección contra sobrecarga de la línea general de alimentación del edificio mediante la disminución momentánea de la potencia destinada a la recarga de vehículos eléctricos.
  • Sistemas de medida, tanto para el contador principal de compañía, como de los contadores secundarios para la imputación interna de gastos. Estableciendo diferentes tipos de esquema de referencia según nuestra instalación sea colectiva o individual.


Ciberseguridad: el ata

Ciberseguridad: el ata 620 506 admin

El ataque MITM (Man in the middle), del inglés “Hombre en el medio”, es muy popular entre los ciberdelincuentes por la cantidad de información a la que pueden llegar a acceder en caso de que tengan éxito. Es un tipo de ataque basado en interceptar la comunicación entre 2 o más interlocutores, pudiendo suplantar la identidad de uno u otro según lo requiera para ver la información y modificarla a su antojo, de tal forma que las respuestas recibidas en los extremos pueden estar dadas por el atacante y no por el interlocutor legítimo. Pero veamos exactamente en qué consiste para entenderlo mejor.

Los ataques MITM tienen diferentes modalidades que dependen de la técnica empleada, por lo tanto, más que hablar de los tipos de ataques vamos a hablar de los escenarios de ataque.

  • puntos de acceso wifi abiertos o con baja seguridad,
  • redes locales (LAN),
  • software de navegación anticuado.

Los puntos de acceso wifi públicos o con bajo nivel de seguridad pueden suponer un riesgo en el que un atacante de forma deliberada permite la conexión para poder efectuar un ataque de “Man in the middle”. Otra modalidad consiste en imitar el nombre de una red cercana (SSID) para crear confusión y que algunas personas conecten por error a ella, además muchos dispositivos están configurados por defecto para conectar sin preguntar, conectándose automáticamente a las redes abiertas más cercanas o cuyo nombre SSID es igual.

Las redes locales (Local Area Network LAN) de las empresas también son vulnerables a este tipo de ataques. El atacante deberá tener acceso a la red local corporativa, donde podrá lanzar un ataque que consistirá en engañar a los equipos de la red local haciéndoles creer que es un dispositivo legítimo de la misma y forzando a que todo el tráfico generado pase a través del dispositivo controlado por el ciberdelincuente. El acceso a las redes locales puede ser llevado a cabo de forma física, por ejemplo con un ordenador o mediante malware, infectando por ejemplo determinados servidores y pudiendo manipular sus respuestas.

Por otro lado, los atacantes también aprovechan las vulnerabilidades de los navegadores obsoletos o no actualizados, por lo que debemos prestar especial atención.

Prevención

Generalmente, es muy difícil detectar cuándo se está sufriendo un ataque de intermediario (Man In The Middle), por tanto, la prevención es la primera medida de protección. Para poder minimizar el riesgo de convertirse en blanco de un ataque de este tipo, podemos llevar a cabo algunas acciones específicas:

  • Acceso a sitios web seguros con certificado. (Aquellos que empiezan por HTTPS, comprobando que el certificado pertenece a la compañía o entidad que corresponde).
  • Proteger la red wifi de la empresa. Asegurando como mínimo la red en modo WPA2-AES con contraseñas robustas y no adivinables, así evitaremos que los atacantes puedan colarse en la red local. Si es necesario que los clientes se conecten a una red en nuestra empresa, habilitar una red de invitados con acceso restringido a la red corporativa y servicios de la empresa.
  • Tener actualizado el software de nuestros equipos, especialmente el sistema operativo y el navegador.
  • Utilizar contraseñas robustas y siempre que sea posible habilitar la autenticación en dos pasos.
  • Evitar conectar a redes wifi abiertas (las que podemos encontrar en cafeterías, hoteles, aeropuertos, centros comerciales, vecindarios, etc.), en caso de conexión utilizar una red privada virtual o VPN.
  • En caso de conexión a través de redes públicas sin utilizar una VPN (centros comerciales, aeropuertos, etc.), evitar difundir información personal conectándose a redes sociales o banca online, entre otros ejemplos.
  • Evita usar redes VPN gratuitas, ya que se desconoce quién está detrás de ellas y el uso que puedan darle a la información.
  • Evitar abrir enlaces de correo procedentes de fuentes desconocidas.
  • Emplear software de seguridad como antivirus y antimalware en los equipos corporativos y mantenerlo actualizado, realizando escaneos frecuentemente. Además, también es aconsejable proteger la red LAN mediante el uso de hardware especifico de seguridad como Firewalls o mUTM’s con IPS/IDS (prevención y detección de intrusiones), mejorando así tanto la seguridad pasiva como la activa de la red corporativa.
  • Mantener el firewall por software activado en aquellos sistemas que lo permitan.
  • Proteger la página web corporativa mediante un certificado SSL.


Día de las microempresas y las Pymes

Día de las microempresas y las Pymes 620 505 admin

Las microempresas y las pequeñas y medianas empresas (MIPYME) representan el 90% de las empresas, entre el 60 y el 70% del empleo y el 50% del PIB mundial. Como columna vertebral de las sociedades de todo el mundo, contribuyen a las economías locales y nacionales y a mantener los medios de subsistencia, en particular entre los trabajadores más pobres, las mujeres, los jóvenes y otros grupos en situación de vulnerabilidad.

Las MIPYME tienen el potencial de transformar las economías, fomentar la creación de empleo y promover un crecimiento económico equitativo si reciben el apoyo necesario. El Día pone de relieve su papel fundamental y explora las oportunidades para su desarrollo.

La Asamblea General de las Naciones Unidas designó el 27 de junio «Día de las Microempresas y de las Pequeñas y Medianas Empresas» (A/RES/71/279) para concienciar sobre la enorme contribución de las MIPYME a la consecución de los Objetivos de Desarrollo Sostenible (ODS) de las Naciones Unidas.

La celebración de 2024 del Día sirve para entablar conversaciones e intercambiar ideas sobre cómo los agentes clave, entre otros, los responsables de políticas, las grandes empresas, las instituciones financieras y la comunidad internacional, pueden apoyar a las micro, pequeñas y medianas empresas para avanzar e la aplicación de la Agenda 2030 y contribuir al logro de los ODS, incluida la erradicación de la pobreza y el trabajo decente para todos.


Base de datos de ayudas y subvenciones

Base de datos de ayudas y subvenciones 620 506 admin

La Base de Datos de Ayudas e Incentivos para empresas es una iniciativa de la Dirección General de Industria y de la Pequeña y Mediana Empresa, que recoge el esfuerzo de las administraciones públicas y sus organismos para incentivar, mantener y desarrollar la actividad económica y el emprendimiento. Se alimenta de las convocatorias de los diarios oficiales: europeo, estatal, autonómicos, provinciales y locales; a los que se suma información de organismos oficiales que publicitan por otros medios.

Se recogen todas las medidas en forma de subvenciones, créditos, incentivos fiscales o avales, entre otros. La búsqueda ofrece esta información con tres niveles de detalle. En un primer nivel se obtiene una relación de ayudas o incentivos acordes a su búsqueda. Si lo desea y selecciona una ayuda en concreto, obtendrá una ficha con la información más relevante. Por último, podrá acceder al documento completo con información más detallada y el texto de la convocatoria.

Servicios

  • Buscador de ayudas.
  • Consultas prediseñadas.
  • Registro de consultas en su perfil.
  • Subscripción por correo electrónico de sus consultas.

Contenido: Ayudas e incentivos estructurados y catalogados por:

  • Referencia
  • Título de la ayuda
  • Organismo convocante
  • Sector y Subsector al que va dirigida
  • Administración
  • Tipo de ayuda y destinatarios
  • Vigencia y plazo de solicitud
  • Disposiciones legales reguladoras
  • Texto íntegro de la disposición

Acceso:

https://ipyme.org/es-es/AyudasIncentivos/Paginas/info-ayudas-incentivos.aspx


ISO 27001 sobre seguridad en la información

ISO 27001 sobre seguridad en la información 620 506 admin

La ISO 27001:2013 es la norma internacional que proporciona un marco de trabajo para los sistemas de gestión de seguridad de la información (SGSI) con el fin de proporcionar confidencialidad, integridad y disponibilidad continuada de la información, así como cumplimiento legal.

La certificación ISO 27001 es esencial para proteger los activos más importantes: la información de sus clientes y empleados, la imagen corporativa y otra información privada. La norma ISO incluye un enfoque basado en procesos para lanzar, implantar, operar y mantener un SGSI.

La norma ISO 27001 se estructura para ser compatible con otras normas de sistemas de gestión, como la ISO 9001 y es neutral respecto a tecnología y proveedores, lo que significa que es completamente independiente de la plataforma de IT. Por ello, todos los miembros de la organización deben ser educados sobre el significado de la norma y cómo se aplica en la organización.